
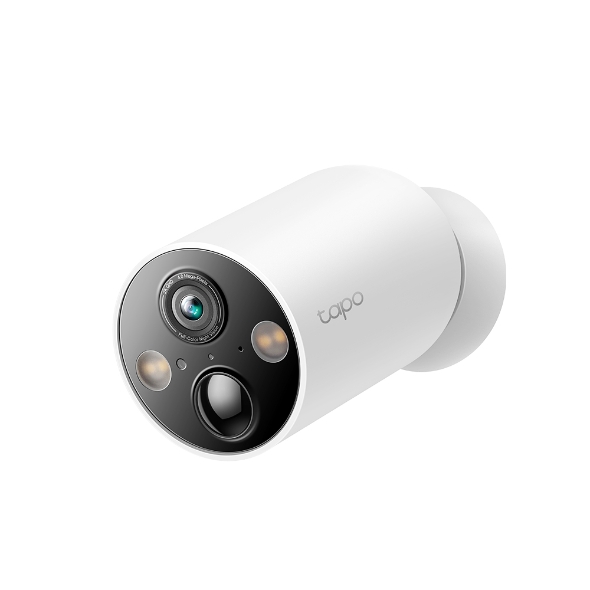
Tapo C500의 다중 취약점에 대한 보안 권고(CVE-2026-104944 및 CVE-2026-104945)
취약점 및 영향에 대한 설명
CVE-2026-104944: 인증되지 않은 TDP 함수 포인터 디스패치로 인한 서비스 거부
TP-Link Tapo C500 v2.0의 TDP(TP-Link Device Protocol) 데몬에는 범위를 벗어난 함수 포인터 디스패치 취약점이 존재합니다. 인증되지 않은 단일 UDP 데이터그램만으로 잘못된 간접 호출이 발생하여 메인 서비스가 충돌하고, 그 결과 서비스 거부(DoS) 상태가 됩니다.
공격이 성공하면, 해당 UDP 서비스에 네트워크로 접근할 수 있는 인증되지 않은 공격자가 TDP 데몬을 반복적으로 충돌시켜 장치의 정상적인 동작과 가용성을 방해할 수 있습니다. 이 취약점을 트리거하는 데에는 인증, 세션 수립, 페어링이 전혀 필요하지 않습니다.
CVSS v4.0 점수: 7.1 / 높음
CVSS:4.0/AV:A/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N
CVE-2026-104945: 인증된 ONVIF PTZ 범위를 벗어난 스택 쓰기 서비스 거부
TP-Link Tapo C500 v2.0의 ONVIF PTZ SOAP 핸들러에 스택 범위 초과 쓰기 취약점이 존재합니다. 인증된 ONVIF 클라이언트가 프리셋 관련 요소를 과도하게 전송하면, 고정 크기 스택 배열의 범위를 벗어난 쓰기 작업이 발생하여 영향을 받는 서비스가 중단될 수 있습니다.
공격이 성공하면, 인증된 공격자가 해당 서비스를 충돌시켜 서비스 거부(DoS) 상태를 일으킬 수 있습니다. 반복적으로 공격할 경우, 서비스가 복구되거나 재시작될 때까지 카메라 관리 및 PTZ 관련 기능이 계속 방해받을 수 있습니다.
CVSS v4.0 점수: 6.8 / 중간
CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N
영향을 받는 제품/버전 및 수정된 버전:
|
영향을 받는 제품 |
하드웨어 버전 |
수정된 버전 |
|
Tapo C500 |
V2 |
V2_1.3.5 build 260810 |
권장 사항:
해당 기기를 사용 중인 사용자는 다음 조치를 취할 것을 강력히 권장합니다:
- 지침에 따라 최신 펌웨어 버전으로 업데이트하십시오:
주의사항:
상기 권고 조치를 실행하지 않으면 해당 취약점이 지속될 수 있습니다. 이 공지사항의 권고 조치를 따르지 않아 발생하는 결과의 책임은 TP-Link가 아닌 사용자에게 귀속됩니다.
이 문서에는 기계 번역이 적용되었으며, 정확한 내용을 확인하려면 원본 영문 문서를 참고하시기 바랍니다.
더 알아보기
해당 FAQ가 유용했나요?
여러분의 의견은 사이트 개선을 위해 소중하게 사용됩니다.


TP-Link Community
Still need help? Search for answers, ask questions, and get help from TP-Link experts and other users around the world.