NAT란? 네트워크 주소 변환의 원리와 주요 유형
 네트워크에 연결된 모든 기기는 통신을 위해 IP 주소가 필요합니다. 하지만 사무실의 노트북, 스마트폰, 프린터, IP 카메라에 각각 할당할 만큼 공인 IPv4 주소가 충분하지는 않습니다.
이러한 문제를 해결하는 기술이 NAT(Network Address Translation, 네트워크 주소 변환)입니다. NAT를 사용하면 내부 네트워크의 여러 기기가 하나의 공인 IP 주소를 공유해 인터넷에 접속할 수 있습니다. 이 기능은 내부 네트워크를 인터넷 서비스 제공업체(ISP)와 연결하는 라우터에서 작동합니다.
이번 글에서는 NAT의 개념과 작동 원리, 주요 유형을 살펴보고, 라우터 선택과 VPN 접속, 네트워크 설계에서 NAT가 중요한 이유를 알아보겠습니다.
핵심 요약
- NAT는 내부 네트워크의 여러 기기가 하나의 공인 IP 주소를 공유해 인터넷에 접속하도록 지원합니다.
- 라우터에서 내부 네트워크(LAN)와 인터넷 사이를 오가는 패킷의 IP 주소를 변환하며, 일반적으로 포트 번호도 함께 변환합니다.
- 주요 유형은 정적 NAT, 동적 NAT, PAT(NAT Overload)입니다. 중소기업 네트워크에서는 PAT가 가장 널리 사용됩니다.
- 공인 IPv4 주소를 절약하고 내부 IP 주소의 외부 노출을 줄이며, 내부 네트워크의 주소 관리를 간소화합니다.
- 서버 운영이나 VPN 연결에서는 추가 설정이 필요할 수 있습니다. 포트 포워딩, 적절한 라우터 설정, 이중 NAT 해소 등을 통해 관련 문제를 해결할 수 있습니다.
NAT란 무엇인가요?
NAT는 내부 네트워크와 인터넷 사이를 이동하는 패킷의 출발지 또는 목적지 IP 주소를 라우터에서 변환하는 기술입니다. 여러 내부 기기가 하나의 공인 IP 주소를 공유해 인터넷에 접속할 수 있도록 하는 데 널리 사용됩니다.
NAT는 IPv4 주소 체계의 구조적인 한계를 해결하기 위해 등장했습니다. IPv4가 제공하는 주소는 약 43억 개입니다. 1980년대 초에는 충분해 보였지만, 인터넷에 연결되는 기기가 급격히 늘어나면서 부족해졌습니다.
NAT는 전체 주소 체계를 즉시 교체하는 대신, 기존 공인 IP 주소를 더 효율적으로 활용할 수 있도록 했습니다. 기업은 내부에서 사설 IP 주소를 사용하고, 인터넷과 통신할 때는 공인 IP 주소로 변환해 연결할 수 있습니다.
NAT는 내부 네트워크와 ISP의 경계에서 WAN 연결을 담당하는 라우터에서 작동합니다. 내부 기기가 인터넷으로 데이터를 보낼 때마다 라우터가 주소 변환을 자동으로 처리합니다.
NAT는 어떻게 작동하나요?
사설 IP 주소는 내부 네트워크에서 사용할 수 있지만, 공용 인터넷에서는 직접 라우팅되지 않습니다. 라우터는 외부로 나가는 패킷의 주소를 변환하고 연결 정보를 기록한 뒤, 응답이 돌아오면 주소를 다시 변환해 해당 기기로 전달합니다.
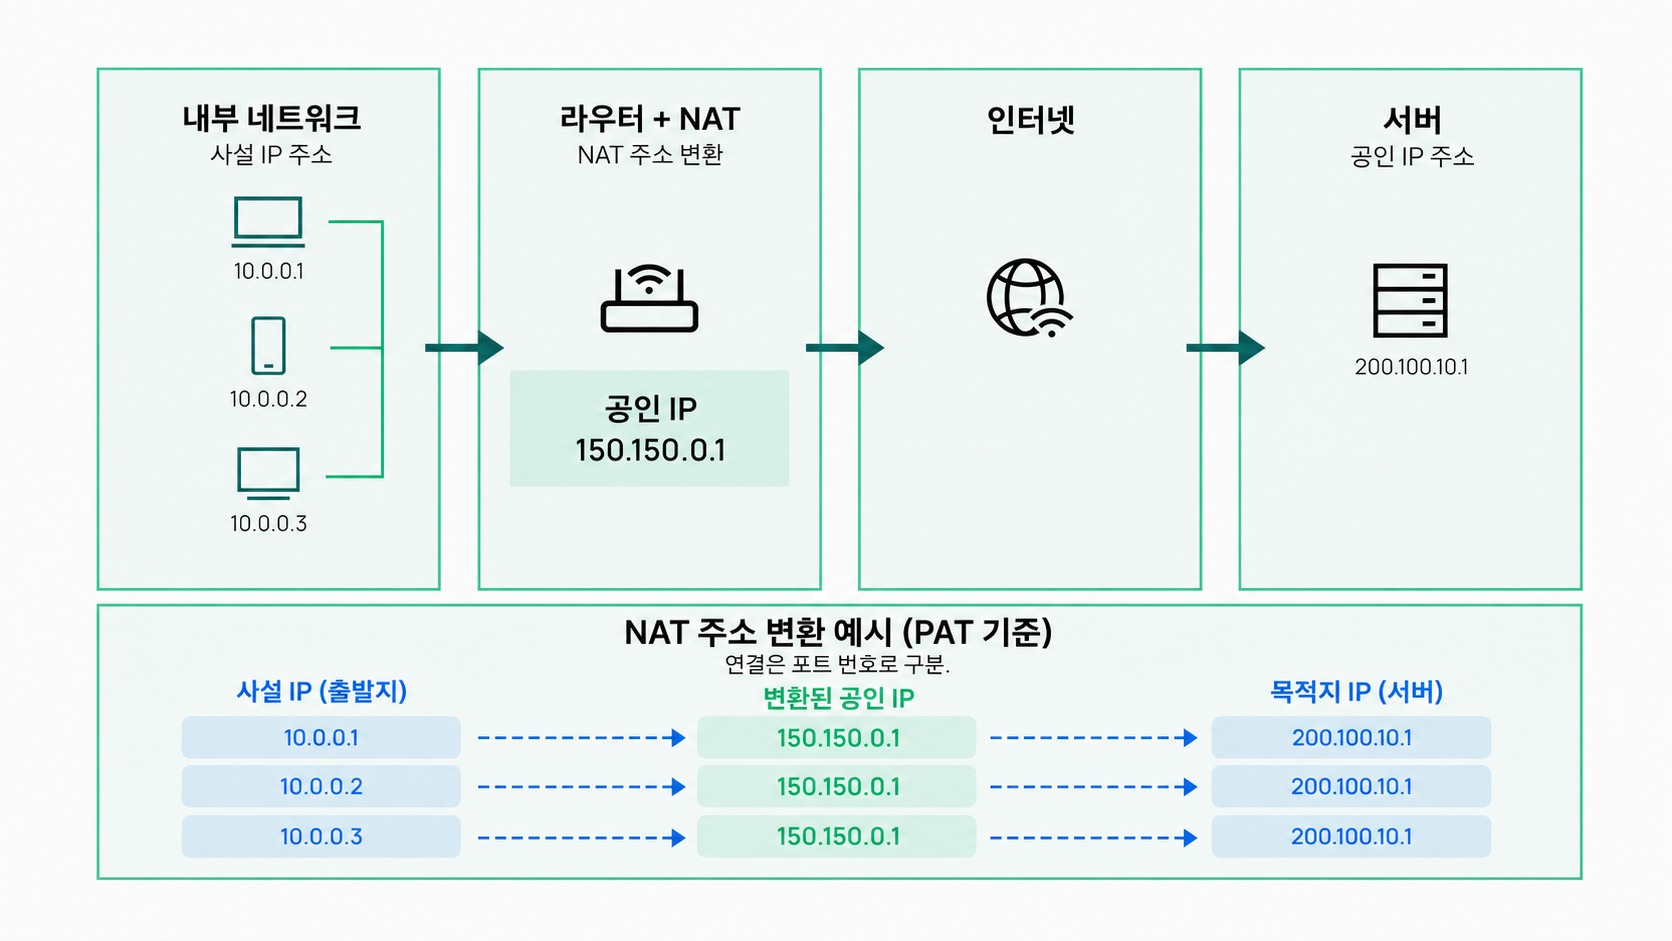
사설 IP 주소와 공인 IP 주소의 차이
사설 IP 주소는 다음 세 가지 대역으로 구분됩니다.
| 사설 IP 주소 대역 | CIDR 표기 |
|---|---|
| 10.0.0.0~10.255.255.255 | 10.0.0.0/8 |
| 172.16.0.0~172.31.255.255 | 172.16.0.0/12 |
| 192.168.0.0~192.168.255.255 | 192.168.0.0/16 |
사설 IP 주소는 공용 인터넷에서 직접 라우팅되지 않으므로, 서로 독립된 내부 네트워크에서 동일한 주소 대역을 사용할 수 있습니다.
반면 공인 IP 주소는 인터넷에서 사용되는 고유한 주소입니다. 인터넷 주소 관리 체계에 따라 할당되며, 외부 네트워크가 해당 네트워크와 통신하는 데 사용됩니다.
사설 IP 주소를 사용하는 기기는 해당 주소만으로 인터넷과 직접 통신할 수 없습니다. NAT는 패킷이 내부 네트워크를 벗어나기 전에 사설 IP 주소를 공인 IP 주소로 변환해 이 문제를 해결합니다.
NAT의 주소 변환 과정
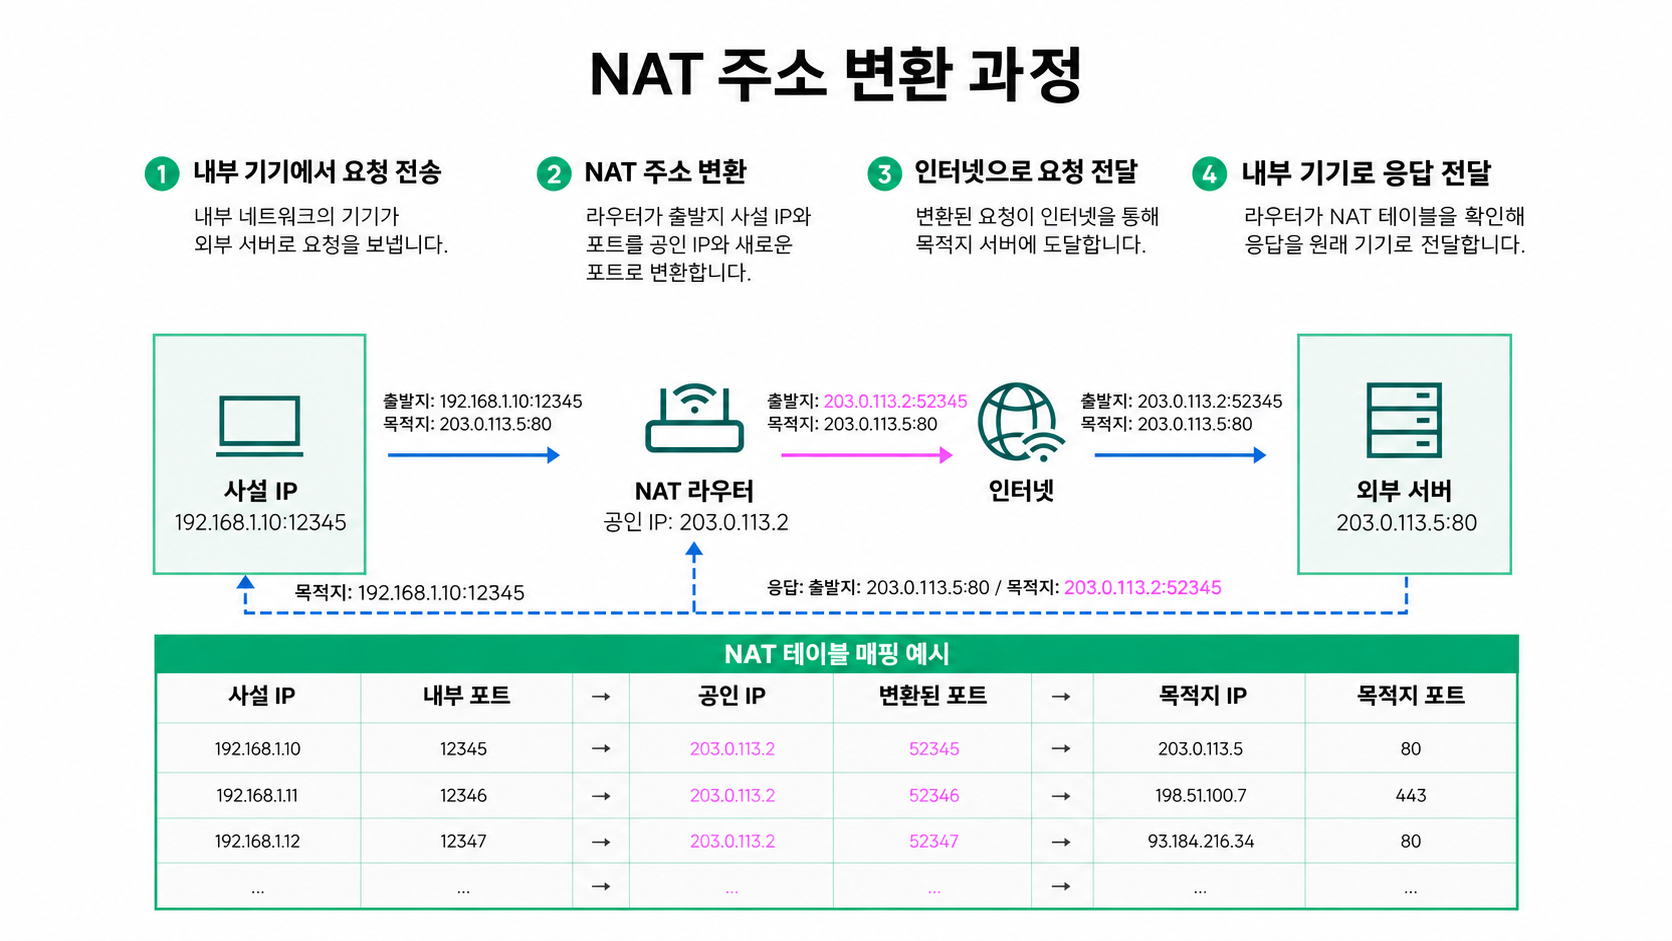
IP 주소가 192.168.1.20인 노트북에서 웹 서버로 요청을 보내는 상황을 예로 들어보겠습니다.
-
내부 기기에서 요청 전송
노트북이 웹 서버로 패킷을 보내면 라우터가 해당 패킷을 수신합니다. -
출발지 주소 변환
라우터는 패킷의 출발지 IP 주소를 자신의 공인 IP 주소로 변경합니다. 가장 일반적인 방식인 PAT를 사용한다면 연결을 구분하기 위해 출발지 포트 번호도 함께 변환합니다. -
웹 서버로 패킷 전달
주소가 변환된 패킷은 목적지 웹 서버로 전달됩니다. -
서버 응답 수신
웹 서버는 라우터의 공인 IP 주소로 응답을 보냅니다. 라우터는 NAT 테이블을 확인해 해당 응답이 어떤 내부 기기의 연결에 속하는지 판단합니다. -
내부 주소로 복원 후 전달
라우터는 목적지 IP 주소를 다시192.168.1.20으로 변환하고, 필요한 포트 정보도 복원해 노트북으로 전달합니다.
이때 NAT 테이블은 내부 IP 주소와 포트 번호가 어떤 공인 IP 주소 및 포트 번호로 변환되었는지 기록한 연결 정보입니다.
NAT의 주요 유형
NAT는 주소를 연결하는 방식에 따라 여러 유형으로 나뉩니다. 이러한 차이를 이해하면 라우터를 선택하거나 연결 문제를 해결하고, 외부에 서비스를 제공하는 네트워크를 설계하는 데 도움이 됩니다.
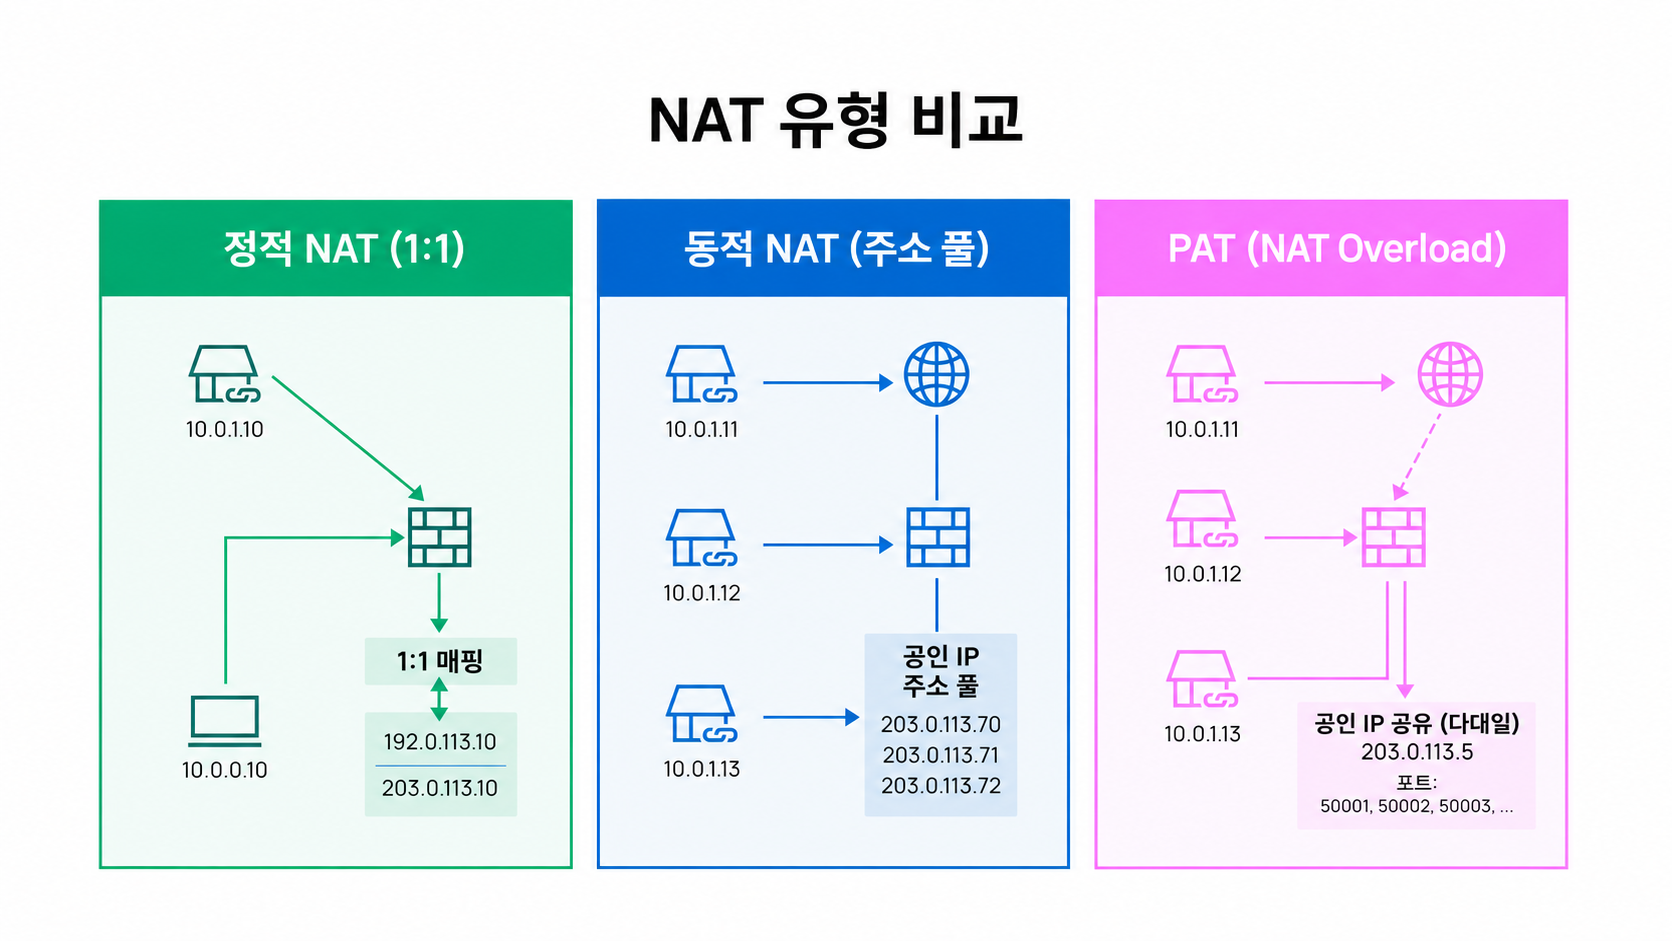
정적 NAT
정적 NAT는 하나의 사설 IP 주소와 하나의 공인 IP 주소를 고정된 일대일 관계로 연결합니다.
해당 내부 기기에서 나가는 트래픽은 항상 같은 공인 IP 주소를 사용하며, 그 공인 IP 주소로 들어오는 트래픽은 대응하는 내부 기기로 전달됩니다.
웹 서버, IP 카메라, VoIP 장비처럼 외부에서 일정한 주소로 접속해야 하는 서비스를 운영할 때 주로 사용합니다. 다만 기기마다 전용 공인 IP 주소가 필요하므로, 확보한 공인 IP 주소가 적은 환경에서는 활용이 제한적입니다.
동적 NAT
동적 NAT는 미리 설정해 둔 공인 IP 주소 풀에서 사용 가능한 주소를 선택해 사설 IP 주소에 할당합니다.
정적 NAT처럼 주소 연결이 고정되어 있지 않으며, 연결이 필요할 때 주소가 할당되고 이후 다른 주소가 할당될 수 있습니다.
동적 NAT 역시 여러 공인 IP 주소를 확보해야 하므로, 현재 중소기업 환경에서는 널리 사용되지 않습니다. IPv4 주소 부족이 심화되기 전에 공인 IP 주소 대역을 확보한 대규모 기업 네트워크에서 주로 활용됩니다.
PAT: 포트 주소 변환
PAT(Port Address Translation)는 NAT Overload라고도 하며, 중소기업 네트워크에서 가장 흔히 사용하는 NAT 방식입니다. 리눅스 네트워크 환경에서는 관련 방식이 ‘마스커레이딩(Masquerading)’으로 불리기도 합니다.
PAT는 여러 사설 IP 주소를 하나의 공인 IP 주소에 연결합니다. 이때 연결마다 서로 다른 포트 번호를 사용해 각 세션을 구분합니다.
이를 통해 내부 네트워크의 여러 기기가 동일한 공인 IP 주소를 공유하면서 동시에 인터넷에 접속할 수 있습니다. 공인 IP 주소 하나만으로 다수의 연결을 처리할 수 있어, 대부분의 기업에서 IPv4 주소 부족에 대응하는 실용적인 방식입니다.
CGNAT: 통신사업자급 NAT
CGNAT(Carrier-Grade NAT)는 고객의 라우터가 아닌 ISP 측에서 수행하는 NAT입니다.
ISP가 여러 고객에게 공인 IP 주소를 공유하도록 구성하므로, 고객의 라우터와 인터넷 사이에 주소 변환 단계가 추가됩니다.
CGNAT 환경에서는 고객이 공인 IP 주소와 관련 설정을 직접 제어하기 어렵기 때문에 포트 포워딩, 외부 공개 서비스 운영, 외부에서 들어오는 VPN 연결 등에 제약이 생길 수 있습니다.
일부 ISP는 이러한 제약을 피할 수 있도록 기업 고객에게 전용 공인 IP 주소를 제공하기도 합니다.
NAT의 주요 장점
NAT는 공인 IP 주소를 절약하는 것 외에도 네트워크 운영에 여러 이점을 제공합니다.
공인 IPv4 주소 절약
하나의 공인 IP 주소로 내부 네트워크의 여러 기기를 지원할 수 있습니다. 이는 NAT가 등장한 가장 큰 이유이며, IPv4를 사용하는 환경에서 여전히 중요한 역할을 합니다.
내부 IP 주소 노출 감소
외부에서는 일반적으로 내부 기기의 사설 IP 주소 대신 라우터의 공인 IP 주소를 보게 됩니다. 이를 통해 내부 주소 구조가 직접 노출되는 것을 줄일 수 있습니다.
다만 NAT는 방화벽이 아니며, 보안 기능을 대신하지 않습니다. 주소 변환과 별개로 적절한 접근 제어와 보안 정책이 필요합니다.
ISP 변경 시 내부 주소 유지
내부 기기의 사설 IP 주소는 공인 IP 주소와 독립적으로 운영됩니다. 따라서 ISP나 공인 IP 주소가 바뀌더라도 내부 기기의 IP 주소를 모두 변경할 필요가 없습니다.
일관된 내부 주소 체계 운영
서로 독립된 사무실이나 지점에서는 동일한 사설 IP 주소 체계를 사용할 수 있습니다. VLAN을 함께 활용하면 각 사업장 내에서 트래픽을 분리하면서 체계적으로 내부 네트워크를 관리할 수 있습니다.
단, 지점 간 네트워크를 직접 연결하는 경우에는 주소 대역이 겹치지 않도록 설계해야 합니다.
NAT의 한계와 자주 발생하는 문제
NAT는 내부 기기의 인터넷 접속을 간편하게 해주지만, 외부에서 시작되는 연결이나 일부 프로토콜에서는 추가 설정이 필요합니다. 이러한 특성을 미리 이해하면 구축 후 문제를 해결하는 데 드는 시간을 줄일 수 있습니다.
NAT 환경에서 서버 운영하기
일반적인 PAT 환경에서는 내부 기기가 먼저 연결을 시작하면 라우터가 연결 정보를 기록합니다. 이후 돌아오는 응답은 해당 기록을 기준으로 내부 기기에 전달됩니다.
반면 외부에서 새롭게 들어오는 연결은 기존 연결 정보가 없으므로, 별도의 설정이 없으면 목적지 내부 기기로 전달되지 않습니다.
따라서 내부 서버를 인터넷에 공개하려면 다음과 같은 구성이 필요합니다.
- 포트 포워딩: 특정 외부 포트로 들어오는 트래픽을 지정한 내부 IP 주소와 포트로 전달
- 정적 NAT: 특정 공인 IP 주소와 내부 기기의 사설 IP 주소를 고정 연결
외부 접속을 허용할 때는 관련 방화벽 정책도 함께 확인해야 합니다.
VPN과 원격 접속
IPsec, WireGuard, OpenVPN 등은 NAT 환경에서 사용할 수 있지만, 프로토콜과 네트워크 구성에 맞는 설정이 필요합니다.
특히 IPsec에서 사용하는 일부 프로토콜에는 TCP나 UDP와 같은 포트 번호가 없습니다. 이를 NAT 환경에서 처리하기 위해 **NAT-T(NAT Traversal)**를 사용하며, IPsec 트래픽을 UDP 패킷으로 캡슐화해 전달합니다.
원격 접속 VPN을 구축하는 중소기업이라면 필요한 VPN 기능을 지원하는 라우터를 선택하는 것이 중요합니다.
Omada 유선 라우터 제품군은 모델에 따라 IPsec, WireGuard, OpenVPN, L2TP/IPsec 등의 VPN 프로토콜을 지원합니다. ER605는 최대 3개의 WAN 연결과 다양한 VPN 기능을 제공하는 데스크톱형 라우터로, 소규모 사무실의 원격 접속 환경 구축에 활용할 수 있습니다.
개인 기기를 업무에 사용하는 BYOD 환경에서는 네트워크 분리 정책과 VPN 원격 접속 정책을 함께 구성할 수 있습니다.
이중 NAT
이중 NAT는 같은 통신 경로에 있는 두 장비가 각각 NAT를 수행하는 상태입니다.
대표적으로 ISP에서 제공한 모뎀 겸 라우터가 라우팅 모드로 작동하는 상황에서, 그 뒤에 별도의 라우터를 추가하면 발생할 수 있습니다. 내부 기기와 인터넷 사이에 주소 변환 단계가 두 번 생기는 것입니다.
이중 NAT 환경에서는 포트 포워딩이 정상적으로 작동하지 않거나, 외부 공개 서비스 및 VPN 연결에 문제가 발생할 수 있습니다.
이를 해결하려면 상위 ISP 장비를 브리지 모드 또는 NAT를 우회하는 패스스루 모드로 설정해, 하나의 라우터만 NAT를 수행하도록 구성할 수 있습니다. 두 장비 중 하나를 통신 경로에서 제외하는 것도 방법입니다.
P2P 애플리케이션
VoIP 통화, 화상회의, 파일 전송 등 P2P 연결을 사용하는 애플리케이션은 NAT 구성에 따라 연결이 원활하지 않을 수 있습니다.
특히 대칭형 NAT는 같은 내부 기기라도 통신하는 목적지에 따라 서로 다른 외부 포트를 할당합니다. 이 때문에 상대 기기가 직접 연결에 필요한 포트를 파악하기 어려워질 수 있습니다.
환경에 따라 특정 서비스의 포트 포워딩을 설정하거나, 상위 장비를 브리지 모드로 전환해 이중 NAT를 해소하는 방법을 검토할 수 있습니다. 애플리케이션이 자동으로 포트 매핑을 요청하도록 UPnP를 사용하는 방법도 있지만, 기업 환경에서는 보안 정책을 고려해 적용해야 합니다.
NAT를 고려한 라우터 선택
대부분의 중소기업 네트워크에서 NAT는 별도의 조작 없이 백그라운드에서 작동합니다. 하지만 외부 공개 서비스, 원격 접속 VPN, 여러 지점 간 연결을 운영하거나 이중 NAT 문제를 해결해야 한다면 라우터의 NAT 기능을 살펴볼 필요가 있습니다.
라우터 사양에서 NAT 처리량, 방화벽 처리량, VPN 처리량을 각각 표시하는 이유는 서로 다른 처리 작업이기 때문입니다.
소규모 사무실에 적합한 라우터와 다중 WAN, 여러 VPN 터널, 많은 트래픽을 처리해야 하는 라우터는 요구되는 성능이 다릅니다.
Omada 라우터는 NAT, 방화벽 필터링, VPN 연결, 다중 WAN 장애 조치 기능을 하나의 장비에서 제공합니다.
Omada Fusion 라우터와 일반 라우터 제품군은 단일 사무실에 적합한 소형 데스크톱 모델부터 규모가 큰 네트워크를 위한 랙마운트 모델까지 다양한 선택지를 제공합니다.
중앙 집중식 클라우드 관리를 활용하면 여러 사업장의 NAT, 방화벽, VPN 설정을 하나의 인터페이스에서 관리할 수 있습니다.
이처럼 여러 기능을 하나의 라우터에서 처리하면 다양한 업무를 함께 담당하는 네트워크 운영자의 관리 부담과 인프라 복잡성을 줄일 수 있습니다.
네트워크 요구사항에 맞는 인프라 구성
NAT는 사설 IP 주소를 공인 IP 주소로 변환해 여러 내부 기기가 인터넷 연결을 공유하도록 합니다.
라우터는 NAT뿐 아니라 방화벽과 VPN 기능이 함께 작동하는 핵심 장비입니다. 따라서 어떤 라우터를 선택하느냐에 따라 원격 접속, 서버 운영, 향후 네트워크 확장에 대응할 수 있는 범위가 달라집니다.
Omada Fusion 라우터 제품군을 살펴보고, NAT와 함께 비즈니스에 필요한 보안 및 연결 기능을 확인해 보세요.
자주 묻는 질문
NAT는 무엇의 약자인가요?
NAT는 Network Address Translation, 즉 네트워크 주소 변환의 약자입니다. 내부 네트워크와 인터넷 사이를 오가는 패킷의 IP 주소를 라우터에서 변환하는 기술로, 여러 내부 기기가 하나의 공인 IP 주소를 공유하는 데 사용됩니다.
NAT와 방화벽은 같은 기능인가요?
아닙니다. 같은 장비에서 작동하는 경우가 많지만 역할은 다릅니다.
NAT는 내부 기기가 인터넷과 통신할 수 있도록 IP 주소를 변환합니다. 방화벽은 보안 규칙에 따라 트래픽을 검사하고 허용하거나 차단합니다.
NAT가 내부 주소의 외부 노출을 줄여주기는 하지만, 방화벽의 접근 제어와 트래픽 필터링 기능을 대체하지는 않습니다.
NAT와 PAT는 어떻게 다른가요?
NAT는 네트워크 주소 변환 기술을 통칭합니다. PAT는 그중 하나로, 포트 번호를 함께 사용해 여러 사설 IP 주소를 하나의 공인 IP 주소에 연결합니다.
NAT Overload라고도 하며, 여러 기기의 동시 접속을 공인 IP 주소 하나로 처리할 수 있어 중소기업 네트워크에서 널리 사용됩니다.
이중 NAT란 무엇이며, 해제해야 하나요?
이중 NAT는 같은 통신 경로에 있는 두 장비가 각각 NAT를 수행하는 상태입니다. ISP의 모뎀 겸 라우터 뒤에 별도의 라우터를 설치했을 때 발생할 수 있습니다.
일반적인 인터넷 이용에는 문제가 없을 수 있지만, 포트 포워딩이나 VPN 연결에 영향을 줄 수 있습니다. 관련 문제가 발생한다면 상위 장비를 브리지 모드 또는 적절한 패스스루 모드로 설정해, 하나의 라우터만 NAT를 수행하도록 구성할 수 있습니다.
IPv6에서도 NAT를 사용하나요?
IPv6는 각 기기에 고유한 전역 주소를 할당할 수 있도록 충분한 주소 공간을 제공합니다. 따라서 IPv4 주소 부족을 해결하기 위한 NAT가 일반적으로 필요하지 않습니다.
IPv4와 IPv6를 함께 사용하는 듀얼 스택 환경에서는 IPv4 트래픽에 NAT를 적용하고, IPv6 트래픽은 주소 변환 없이 라우팅하는 구성이 일반적입니다.
현재 네트워크에서 사용하는 NAT 유형은 어떻게 확인하나요?
대부분의 중소기업 네트워크는 기본적으로 PAT를 사용합니다. 라우터의 NAT 또는 방화벽 설정에서 관련 구성을 확인할 수 있습니다.
설정에 ‘NAT Overload’, ‘Masquerade’가 표시되거나, 여러 내부 기기가 하나의 WAN IP 주소를 공유한다면 PAT를 사용하는 구성입니다.